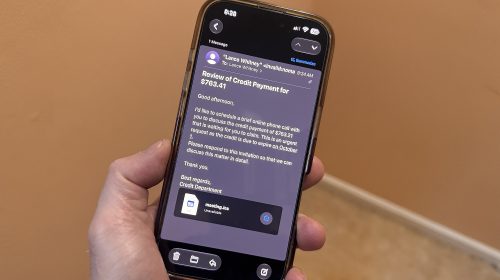
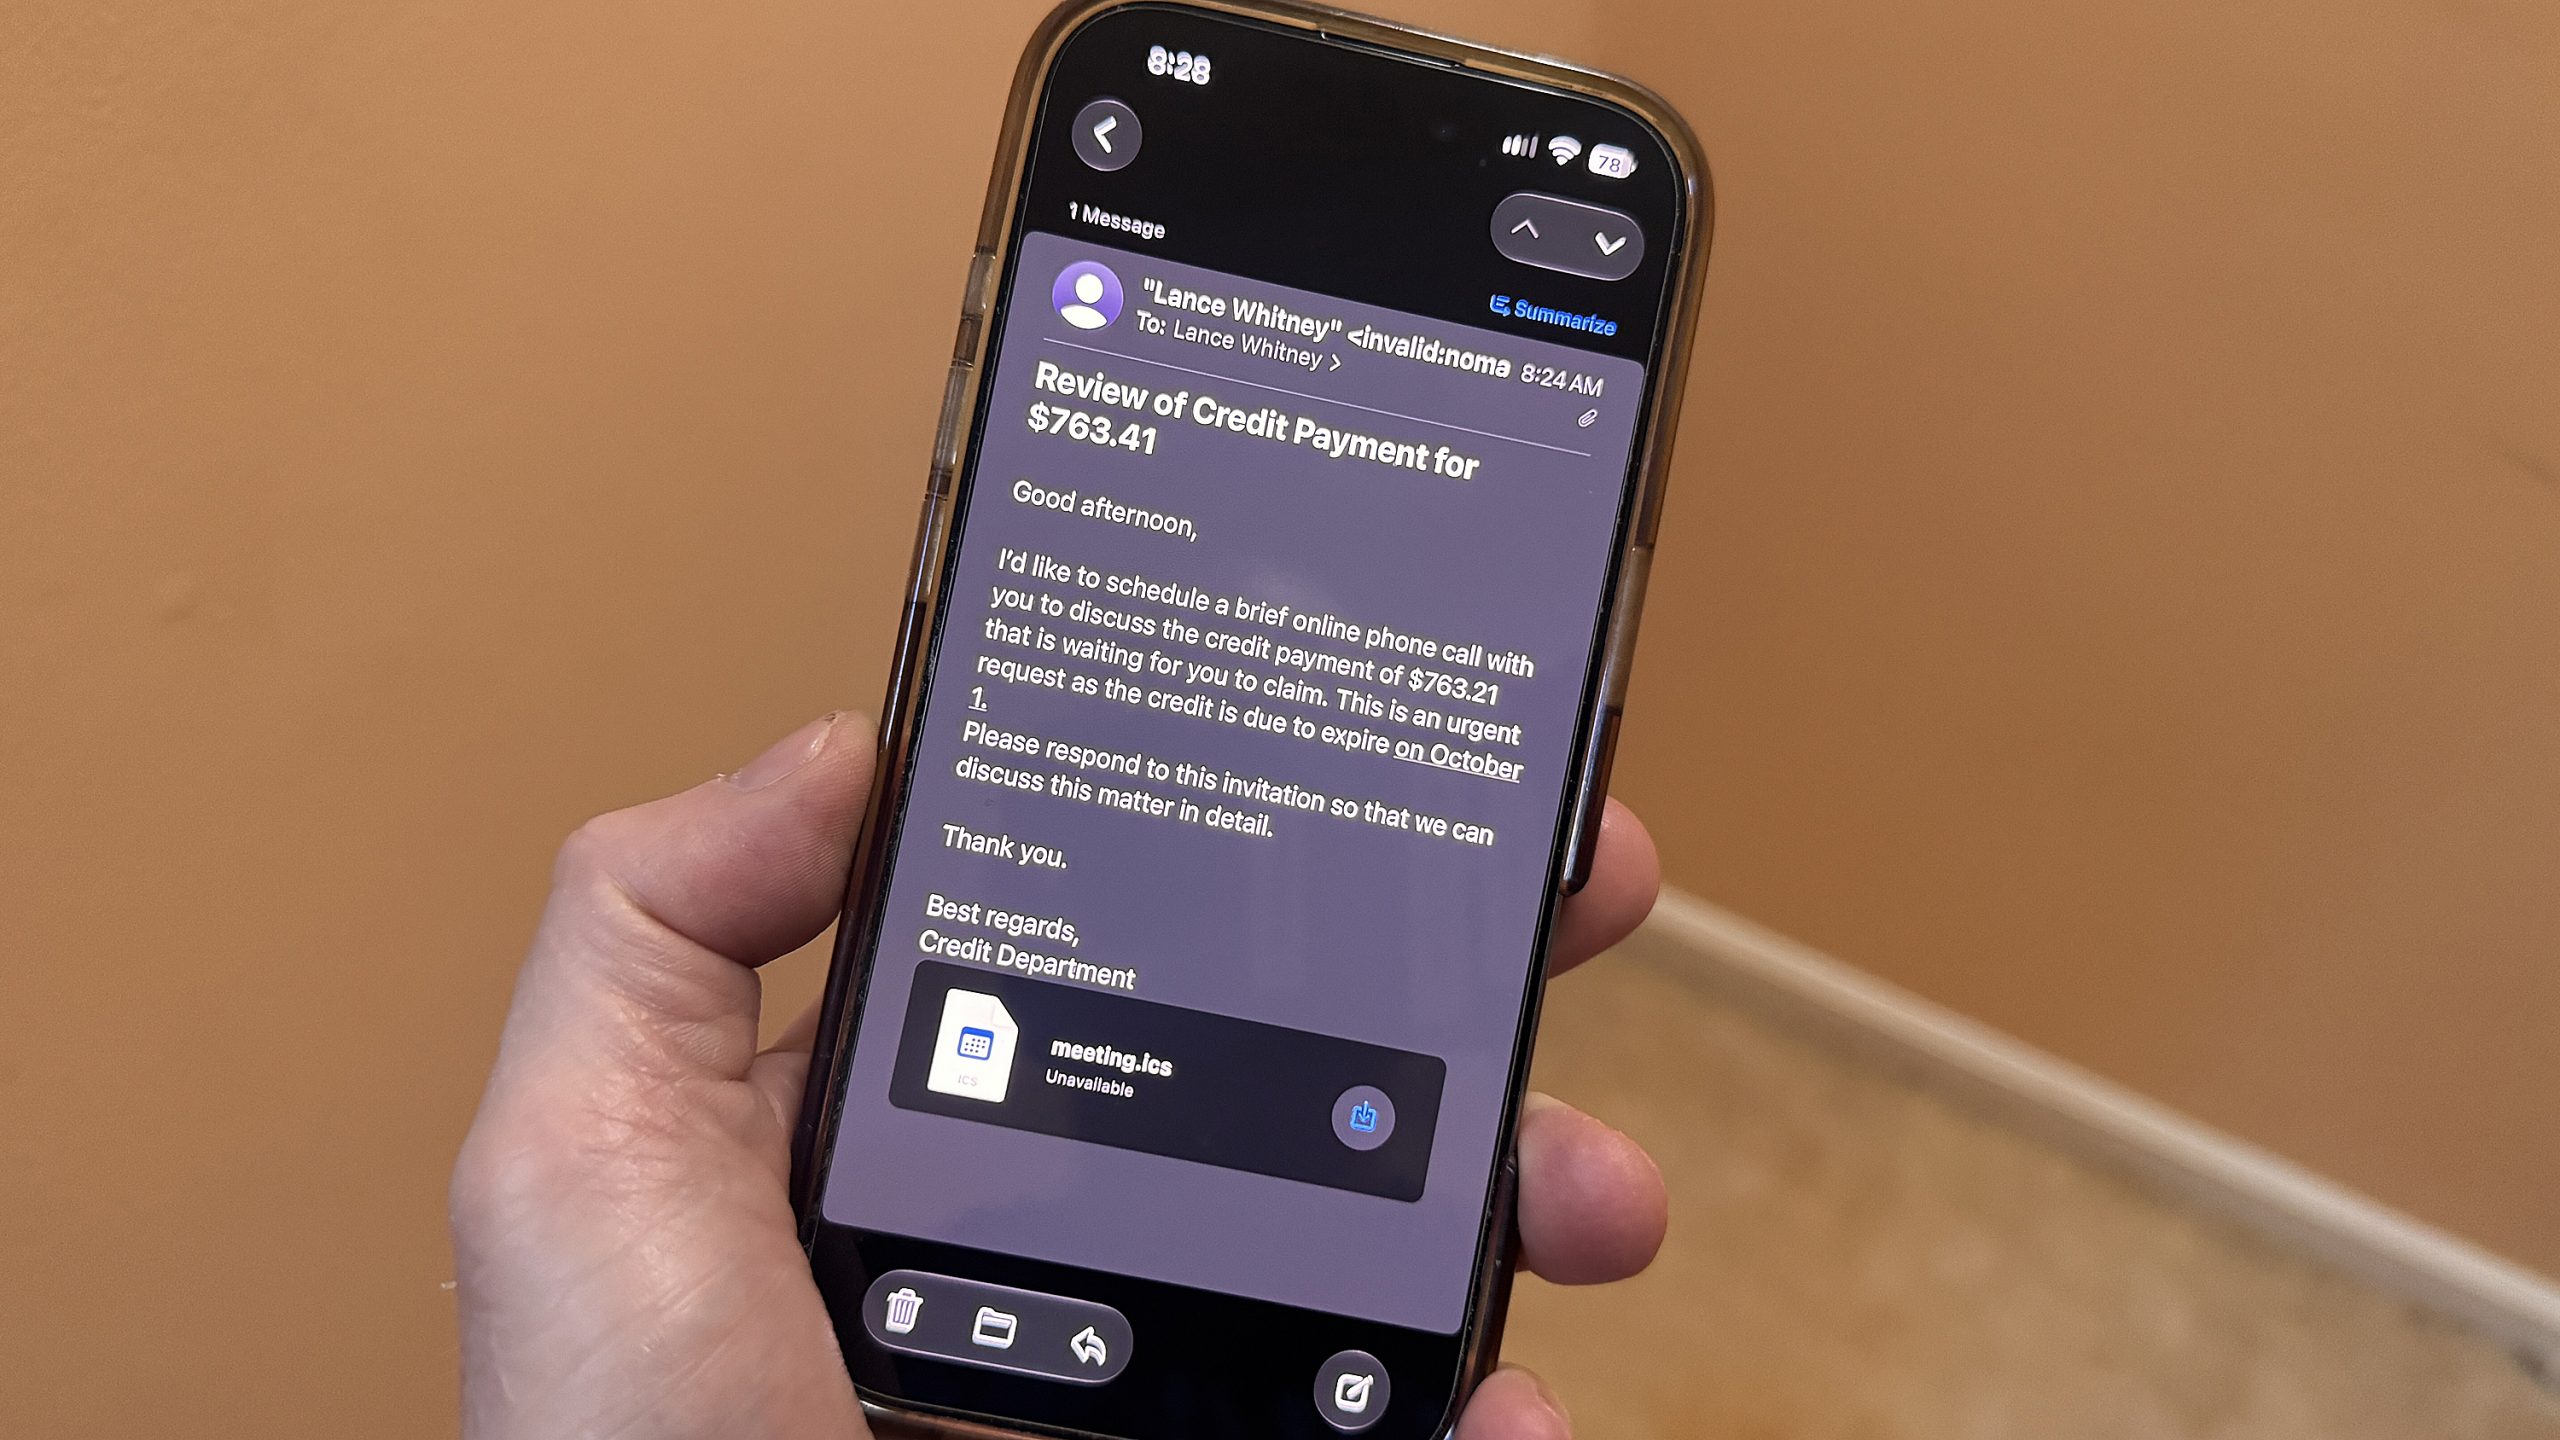
যুক্তরাষ্ট্রের সাইবার নিরাপত্তা প্রতিষ্ঠান সাবলাইম এক প্রতিবেদনে জানিয়েছে, ভুয়া ক্যালেন্ডার ইনভাইটের মাধ্যমে সাইবার হামলার ঘটনা বর্তমান সময়ে উদ্বেগজনক হারে বেড়েছে। প্রতিষ্ঠানটির মতে, আইসিএস (ICS) ফিশিং কৌশলের মাধ্যমে হ্যাকাররা ইমেইলের মাধ্যমে এমন ইনভাইট পাঠাচ্ছে যা ব্যবহারকারীর অজান্তেই ক্যালেন্ডারে যুক্ত হয়ে যাচ্ছে।
সাইবার নিরাপত্তা বিশেষজ্ঞ জন গ্যালাহার জানান, এই হামলাগুলো মূলত ইমেইল প্রোগ্রামের ডিফল্ট সেটিং বা স্বয়ংক্রিয়ভাবে ক্যালেন্ডারে যুক্ত হওয়ার সুবিধাটিকে কাজে লাগিয়ে করা হয়। অনেক ক্ষেত্রে ইমেইল নিরাপত্তা ব্যবস্থা এটিকে আটকাতে ব্যর্থ হয়, কারণ গুগল বা মাইক্রোসফটের মতো বিশ্বস্ত প্ল্যাটফর্ম ব্যবহার করে এই ইনভাইটগুলো পাঠানো হয়।
কিভাবে এই হামলা হয়
হ্যাকাররা সাধারণত কোনো আর্থিক লেনদেনের প্রলোভন দেখিয়ে ক্যালেন্ডার ইনভাইট পাঠায়। এই ইনভাইটের ভেতর থাকা লিংকে ক্লিক করলে তা ব্যবহারকারীকে ম্যালওয়্যারযুক্ত কোনো সাইটে নিয়ে যায়। এরপর ম্যালিশিয়াস ফাইল ডাউনলোডের মাধ্যমে হ্যাকাররা ব্যবহারকারীর সিস্টেমে দূরবর্তী নিয়ন্ত্রণ ব্যবস্থা বা কন্ট্রোল সার্ভার বসিয়ে ফেলে।
প্রতিরোধের উপায়
সাইবার নিরাপত্তা বিশেষজ্ঞরা বলছেন, কোনো অপরিচিত ইনভাইট বা লিংকে কখনোই ক্লিক করা উচিত নয়। এমনকি ইনভাইট ‘ডিক্লাইন’ বা বাতিল করা থেকেও বিরত থাকতে হবে, কারণ এর মাধ্যমে হ্যাকাররা বুঝতে পারে যে ইমেইল ঠিকানাটি সক্রিয়।
সুরক্ষিত থাকতে ইমেইল বা ক্যালেন্ডার সেটিংস পরিবর্তন করার পরামর্শ দিয়েছেন বিশেষজ্ঞরা। জিমেইল বা আউটলুকের মতো প্ল্যাটফর্মে ‘অটোমেটিক ইনভাইট’ অপশনটি বন্ধ করে দিলে এ ধরনের ঝুঁকি অনেকটাই কমানো সম্ভব। এছাড়া ইমেইলের প্রেরকের ঠিকানা ও ডোমেইন যাচাই করে সন্দেহজনক ইনভাইট সরাসরি ডিলিট বা স্প্যাম হিসেবে রিপোর্ট করার নির্দেশনা দেওয়া হয়েছে।